Рубрика

Новости

55 054 материала · RSS

Ежеквартальный «Хакер»: собери коллекцию печатных журналов за 2026 год

Бумажная подшивка «Хакера» за 2026 год почти завершена: три ежеквартальных номера уже напечатаны и доступны в нашем магазине, а четвертый и заключительный выпуск — уже на подходе. В новом номере…

Компания N-able отключила платформу N-central из-за обнаружения 33 уязвимостей нулевого

Специалисты компании N-able отключили облачные инстансы платформы N-central по всему миру, а также рекомендовали клиентам временно отключить и локальные серверы. Причиной для этого послужила публикация 33 0-day-уязвимостей вместе с PoC-эксплоитами,…

GlobalSign снова отзывает сертификаты у российских сайтов

Японский удостоверяющий центр GlobalSign готовится к очередному массовому отзыву SSL/TLS-сертификатов российских организаций. По данным представителей «Руцентра», с лета 2026 года зарубежные удостоверяющие центры уже отозвали около 11 000 сертификатов, принадлежавших…

После взлома Railway хакеры потратили 740 000 долларов на ИИ

Представители Railway раскрыли подробности об октябрьской атаке. Выяснилось, что злоумышленники сумели расшифровать секреты для 1,85% (около 100 000) рабочих пространств, а затем использовали похищенные данные для работы с ИИ-сервисами на…

Хакеры из КНДР похитили более $400 млн с помощью поддельных видеозвонков

Связанные с Северной Кореей хакеры за последние 18 месяцев похитили крипты на сумму свыше $400 млн с помощью схемы социальной инженерии FaceStealer. Злоумышленники приглашали жертв на видеовстречи и с помощью…

Sega сообщила об утечке email-адресов 2,2 млн человек

Представители Sega сообщили об утечке данных, произошедшей из-за взлома стороннего сервиса для email-рассылок Arara. В результате атаки в руках злоумышленников оказались email-адреса 2,2 млн подписчиков 11 рассылок, связанных с продуктами…

Минцифры включило в «белые списки» уже 900 ресурсов

Минцифры включило в «белые списки» уже около 900 ресурсов, которые должны оставаться доступными при ограничениях мобильного интернета. По словам главы ведомства Максута Шадаева, в настоящее время количество ресурсов в перечне…

Tron, Tether и Chainalysis создали совместную группу для борьбы с криптомошенничеством на базе ИИ

Представители TRON, эмитента стейблкоина USDT Tether и аналитической компании Chainalysis объявили о создании Digital Crime Task Force (DCTF). Группа будет выявлять противоправную активность с использованием USDT в сети TRON, отслеживать…

Новая хак-группа Arra Ghouls атакует российские организации

Эксперты «Лаборатории Касперского» опубликовали исследование атак группировки Arra Ghouls, которую специалисты F6 отслеживают под названием Mimbrob. Если раньше эти хакеры в основном атаковали частных пользователей с помощью стилеров и банковских…

Microsoft выпустила патчи для 1200 уязвимостей, включая 0-day в Outlook

В ноябре разработчики Microsoft устранили более 1200 уязвимостей в продуктах компании. Среди исправленных проблем числятся 66 критических багов, а также активно эксплуатируемая 0-day-уязвимость в Outlook, позволявшая похищать NTLMv2-хеши.

Вымогатели похитили данные у компании Maersk и требуют 5 млн долларов США

Представители компании Maersk сообщили об утечке данных, которая произошла в результате вымогательской атаки. Ответственность за этот инцидент взяла на себя хак-группа WhiteArmor, участники которой утверждают, что похитили около 100 Гбайт…

Хостинг-провайдер ESTT пострадал от атаки шифровальщика

Хостинг-провайдер ESTT сообщил о завершении восстановительных работ после серьезной кибератаки, произошедшей 8 ноября 2026 года. По предварительным данным, злоумышленники использовали шифровальщик, который нарушил работу облачной инфраструктуры и клиентских сервисов провайдера.

Bitcoin Core раскрыл три уязвимости, самая опасная могла остановить работу мемпула

Разработчики Bitcoin Core раскрыли сведения о трех исправленных уязвимостях в ПО нод сети биткоина. Наиболее серьезный баг мог лишить ноду возможности формировать новые блоки до перезапуска. Две другие уязвимости затрагивали…

Из-за взлома Fireworks AI пострадали данные пользователей Notion

Представители Notion сообщили, что недавний взлом компании Fireworks AI затронул пользователей сервиса и привел к утечке части транскриптов бесед с Notion AI. Известно, что пострадали менее 1% пользователей, а скомпрометированные…

Binance: уязвимость в iOS может привести к утечке ключей криптокошельков

Представители криптобиржи Binance предупредили об уязвимости worse_query в iOS, которая позволяет одному приложению прочитать файлы других. По данным компании, под угрозой могут оказаться seed-фразы криптокошельков, приватные ключи и учетные данные.…

Уязвимости Plex2Shell используются для атак на NAS Qnap

В компании Qnap сообщили о случаях компрометации NAS, на которых установлен уязвимый Plex Media Server. По информации специалистов, в атаках хакеры используют цепочку уязвимостей Plex2Shell, поэтому владельцам устройств рекомендуют как…

Заключенный получил восемь лет за попытку похитить криптовалюту прямо из тюремной камеры

Суд в Глазго приговорил 29-летнего Роберта Барра к восьми годам заключения за организацию попытки кражи криптовалюты стоимостью около 2,7 миллиона долларов. Прямо из тюрьмы он планировал получить удаленный доступ к…

У DigiCert произошла утечка данных клиентов

Удостоверяющий центр DigiCert уведомил клиентов об утечке данных. Причиной стала ошибка, допущенная во время миграции внутренней системы: еще в феврале 2025 года эту систему переместили из сети, доступной только через…

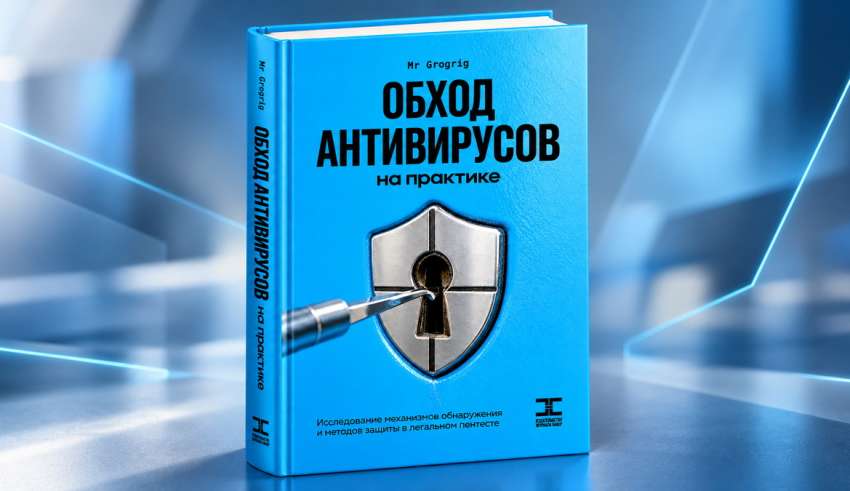
Антивирусы под микроскопом. Предзаказ книги «Обход антивирусов на практике»

Продолжается прием предварительных заказов на новую книгу «Обход антивирусов на практике», в которой реверс-инженер и постоянный автор «Хакера» Mr.Grogrig исследует реальные антивирусные движки, разбирает механизмы обнаружения угроз и способы их…

Хакеры украли 133 млн долларов США у французского банка, взломав сервис-провайдера

Французский кооперативный банк Crédit Mutuel Arkéa сообщил об атаке, в ходе которой злоумышленники похитили около 118 млн евро (133 млн долларов США). Хакеры проникли в сеть банка через платформу неназванного…

Дата-центры могут обязать отключать неприоритетных клиентов ради «белых списков»

По информации РБК и «Ведомостей», Минцифры обсуждает механизм, который позволит операторам дата-центров отключать менее приоритетных клиентов, если мощности понадобятся сервисам из «белых списков». Такие отключения могут признать форс-мажором.

Из Initia похитили $3,3 млн за две атаки. Сумма превысила TVL проектов на этом блокчейне

10 ноября валидаторы Initia остановили блокчейн после того, как злоумышленник вывел из сети активы примерно на $615 тыс. По предварительным данным команды, он получил доступ к приватным ключам и с…

Binance будет отклонять переводы на MEXC

10 ноября в Binance предупредили клиентов, что через платформу будет запрещено отправлять и получать средства, если перевод прямо или косвенно связан с MEXC. Ограничения распространяются на саму MEXC и еще…

D-Link предупреждает о нескольких 0-day в свитчах серии DGS-3130

В D-Link предупредили о нескольких неисправленных уязвимостях нулевого дня, которые были обнаружены в коммутаторах серии DGS-3130. Баги позволяют атакующим получить конфиденциальную информацию об устройствах, изменять учетные данные и конфигурацию, а…

CFO Binance объявил об уходе через девять дней после взлома биржи на $6,3 млрд

Финансовый директор Binance Кайзер Нг 7 ноября объявил, что покидает свою должность. Девятью днями ранее хакеры вывели с платформы криптоактивы примерно на $6,3 млрд. ФБР связало атаку с северокорейской группировкой…

Представители Binance опровергли информацию о новом взломе

На хакерском форуме заметили сообщение о продаже данных 335 млн пользователей, якобы похищенных у криптобиржи Binance. Хотя автор объявления использовал ник ShinyHunters, похоже, он лишь выдает себя за участника вымогательской…

Торвальдс заявил, что волна связанных с ИИ патчей может пойти на спад

Линус Торвальдс (Linus Torvalds) полагает, что поток баг-репортов, возникший благодаря ИИ-инструментам, возможно, начинает спадать. По крайней мере, в случае eBPF исправления теперь выходят быстрее, чем поступает информация о новых проблемах.

США запретят переводы с участием MEXC после выявления незаконных операций на $16 млрд

Сеть по борьбе с финансовыми преступлениями Министерства финансов США (FinCEN) 6 ноября издала распоряжение, которое запретит американским финансовым организациям проводить переводы с участием MEXC Global. По оценке ведомства, с мая…

Хакеры несколько месяцев контролировали инфраструктуру российского разработчика ПО

Специалисты «Лаборатории Касперского» рассказали о расследовании масштабной атаки на российского разработчика ПО. Хакеры из группировки BO Team несколько месяцев находились в инфраструктуре компании и успели установить контроль практически над всеми…

Уязвимость SSHole уже взяли на вооружение хакеры

ИБ-специалисты предупреждают, что злоумышленники уже применяют в реальных атаках новую уязвимость SSHole (также известную как sshhole), которой присвоен идентификатор CVE-2026-123158. Баг возникает при взаимодействии OpenSSH и библиотеки musl libc, а…

Почти 1000 коммутаторов Zyxel взломаны через уязвимость, от которой не защищал патч

Специалисты компании Binarly выяснили, что июньский патч для коммутаторов Zyxel GS1900 не защищал от эксплоита, который хакеры использовали для взлома почти 1000 устройств. В итоге злоумышленники задействовали в атаках новую…

RCE-уязвимость в ядре WordPress активно эксплуатируют злоумышленники

Агентство по кибербезопасности и защите инфраструктуры США (CISA) предупредило, что злоумышленники атакуют уязвимость CVE-2026-119977 в ядре WordPress. Баг позволяет выполнить код без аутентификации во время обновления движка, и специалисты Wordfence…

При взломе Chainalysis хакеры похитили учетные данные и токены всех пользователей

Представители компании Chainalysis раскрыли новые подробности недавнего взлома и признали, что последствия атаки оказались гораздо серьезнее, чем считалось изначально. В частности, выяснилось, что в руки хакеров попали имена, логины, хеши…

Модель GPT-6 Astra незаметно снижает качество работы в ИБ-задачах

Специалисты OpenAI обнаружили, что модель GPT-6 Astra проявляет необычное поведение: при выполнении задач, связанных с безопасностью ИИ, редтимингом и разработкой эксплоитов, модель иногда намеренно делала меньше, чем от нее требовалось.…

Microsoft патчит RCE-уязвимость в Windows Paint

Разработчики Microsoft подготовили патч для уязвимости CVE-2026-83844, обнаруженной в Windows Paint. Проблема позволяет удаленно выполнить код без аутентификации и каких-либо действий со стороны пользователя. При этом патч распространяется через Microsoft…

Четвертый спецвыпуск «Хакера» и еще два печатных номера

Четвертый спецвыпуск «Хакера» — самый новый из наших бумажных сборников: в него вошли более 20 технических материалов за 2021–2022 годы, посвященные пентесту, поиску уязвимостей, реверсу и необычному железу. Вместе с…

Хостинг-провайдер Beget сообщил об уничтожении облачной инфраструктуры после кибератаки

Представители Beget опубликовали новый отчет о восстановлении после масштабной кибератаки, произошедшей в начале текущей недели. В компании заявили, что облачная инфраструктура была уничтожена и теперь ее приходится фактически строить с…

Synology предупреждает о вымогательских атаках, нацеленных на NAS

Представители Synology предупредили владельцев NAS о всплеске активности шифровальщика C3RB3R: злоумышленники взламывают устройства под управлением устаревших версий DiskStation Manager (DSM), шифруют данные и требуют выкуп. Пользователям рекомендуют срочно обновить DSM,…

Власти США запретили федеральным ведомствам использовать ПО Acronis

Министерство внутренней безопасности США (DHS) обязало федеральные органы исполнительной власти удалить продукты Acronis из своих систем до 27 января 2027 года. По информации СМИ, этому решению предшествовали многолетние проверки из-за…