В Apache исправлена уязвимость нулевого дня, уже взятая на вооружение хакерами

Разработчики Apache Software Foundation выпустили патч для устранения опасной уязвимости в своем HTTP веб-сервере. Сообщается, что проблема уже активно применяется хакерами.
Уязвимость имеет идентификатор CVE-2021-41773 и затрагивает только веб-серверы Apache, работающие под управлением версии 2.4.49. Также уязвимый сервер должен иметь отключенный параметр «require all denied», но, к сожалению, это конфигурация по умолчанию.
Баг возникает из-за того, как сервер Apache выполняет конвертацию различных схем пути URL (процесс, называемый нормализацией URI). Специалисты объясняют, что уязвимость позволяет злоумышленникам осуществить path traversal атаку, сопоставив URL-адреса с файлами за пределами ожидаемого корня документа. В итоге такая атака может привести к утечке CGI-скриптов и не только.
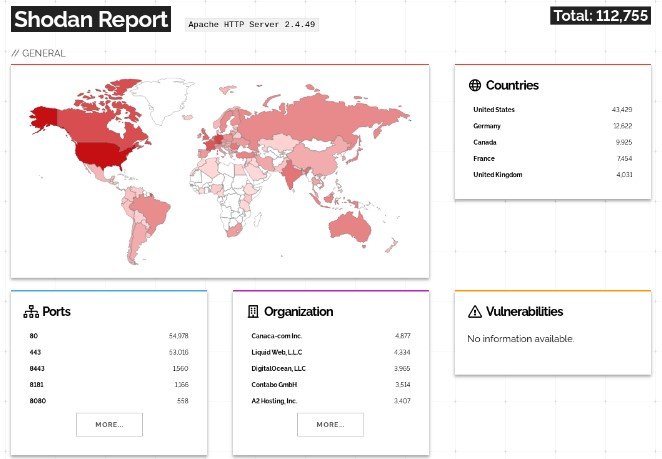
Издание Bleeping Computer отмечает, что поиск с помощью Shodan обнаруживает в сети более 100 000 установок Apache HTTP Server 2.4.49, многие из которых могут быть уязвимы для свежего бага.
Атаки, уже злоупотребляющие этой ошибкой, были обнаружены ИБ-специалистом Эшем Долтоном вместе с командой cPanel, которые и сообщили о проблеме разработчикам Apache.
Через несколько часов после релиза версии 2.4.50, ряд исследователей смогли воспроизвести уязвимость и уже опубликовали несколько экспериментальных эксплоитов в Twitter и GitHub.
https://twitter.com/lofi42/status/1445382059640434695
https://twitter.com/ptswarm/status/1445376079548624899


